
团队笔记
未读
AdaptixC2(变色龙)
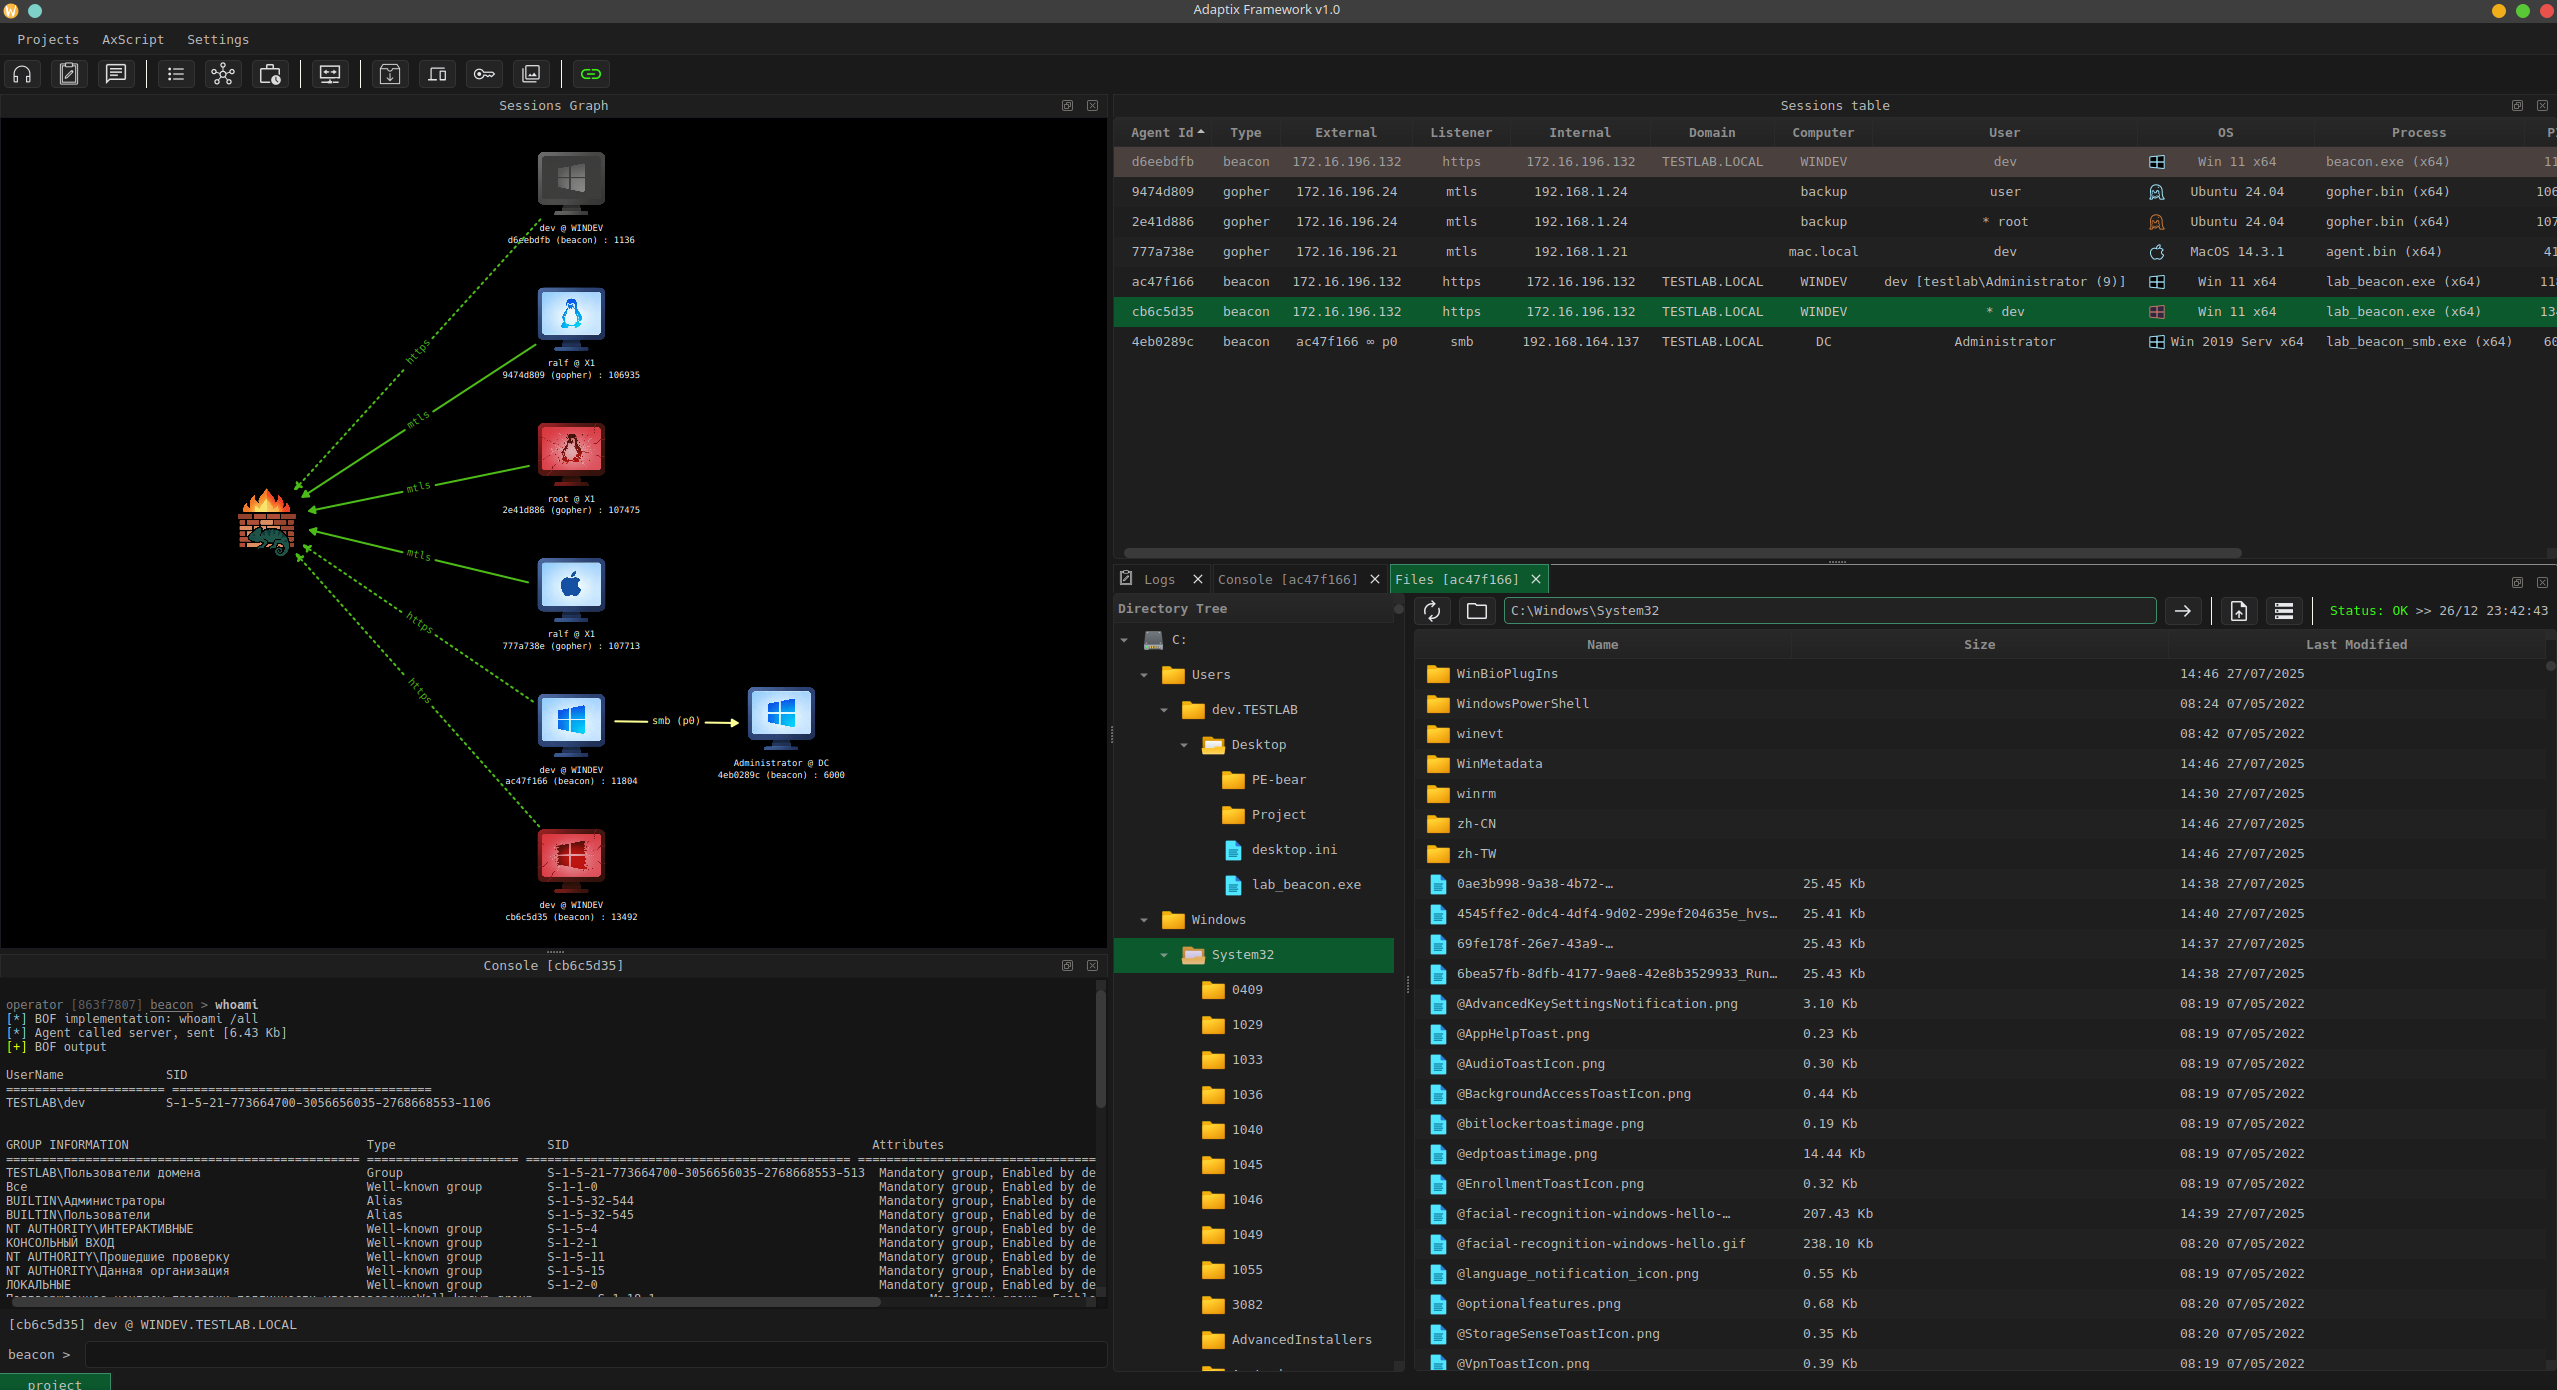
AdaptixC2 是一个可扩展的后利用和对抗仿真框架,专为渗透测试人员设计。Adaptix 服务器采用 Golang 编写,并允许操作员灵活使用。GUI 客户端使用 C++ QT 编写,支持在 Linux、Windows 和 MacOS 操作系统上使用。

团队笔记
未读
Sliver C2免杀插件深度拆解:从Sleep Mask到间接Syscall的模块化规避技术全景
一、Sliver C2框架架构概述 Sliver是由BishopFox开发的一款开源、跨平台的Command & Control(C2)框架,采用Go语言编写。与闭源的Cobalt Strike相比,Sliver凭借其开源属性、动态编译的植入体以及对WireGuard等现代传输协议的原生支持,在红队

团队笔记
未读
利用大型语言模型驱动分析加速EDR规避
多年来,我喜欢拆解和调试终端检测与响应(EDR)以及杀毒(AV)引擎。我记事起,晚上我就会放点音乐,启动一个启用内核调试的虚拟机,花时间寻找不同的规避方法。虽然这是一种有趣的方式来发现一些新颖的技巧,但当截止日期临近或交战需要特定闪避才能不被发现时,缓慢的刷级有时会令人沮丧。所以当大型语言模型(LL

网络安全
未读
绕过EDR:实际有效的方法
每个EDR厂商演示都会在某个2019年的钴蓝版PowerShell脚本周围显示一个红圈。与此同时,你们组织刚刚付费的红队参与项目完全没有使用这些,干净利落地绕过了EDR,最终以域名管理员结束。发生了什么变化? 两点。首先,EDR趋同于类似的检测态势——内核回调、在一小部分DLL中设置用户模式钩子、对

团队笔记
未读
逆向智能体的严父——MCP注入攻击
大部分人都配备了各种 Decompiler MCP,比如 IDA MCP、Ghidra MCP 以及 Jadx MCP,为大家分享一篇近期 arxiv 上的文章 Automatically Attacking Software Reverse Engineering AI Agents

CTF
未读
超级取证大师 + MCP 工具进行手机检材解析全流程实战
本期导读 tar 备份包形式的手机检材,如何用超级取证大师快速加载解析 遇到"检材里套检材"(小米备份文件)时如何做嵌套分析 超级取证大师 MCP 工具 + WorkBuddy 如何联动"跑题" AI 跑题提速技巧:关键词输入、暴力破解提示、规则设定

借微软签名二进制骗过 EDR:2026 年最稳健的免杀绕过
DLL 侧加载(DLL Sideloading)借微软签名二进制的信任链,让恶意 DLL 在「Microsoft 签名进程」的光环下加载,EDR 对用户态写入与内存执行天然高看一眼。2026 年红队最稳健的 EDR 绕过手段,APT41、Lazarus、MuddyWater 都在用。

漏洞
未读
gitlab-CVE-2026-19478-代码注入
影响版本 GitLab CE/EE>= 18.2, < 18.11.11 ·< 19.0.8 ·< 19.1.6 ·< 19.2.4 漏洞复现 Fofa: title="gitlab" POC/EXP: step1 获取path_with_namespace GET /api/v4/pr

漏洞
未读
RuoYi-Vue-Plus-5.X tenant_id SQL注入漏洞
影响版本 RuoYi-Vue-Plus 5.X 系列版本 漏洞复现 Fofa: body="RuoYi-Vue-Plus后台管理框架" POC/EXP: step1 extractvalue报错注入 POST /auth/register HTTP/1.1
Host: 127.0.0.1
Accep


漏洞
未读
CVE-2026-9198 深度复盘:IBM Langflow AI 平台零认证 RCE 攻击链全拆解
漏洞概览 2026 年 8 月 4 日,CISA 将 CVE-2026-9198 加入已知被利用漏洞(KEV)目录。这个 CVSS 9.8 的零认证远程代码执行漏洞影响 IBM Langflow OSS 1.0.0 至 1.10.0 版本,攻击者无需任何凭据即可通过两个 API 端点的链式调用在目标


网络安全
未读
OKTOS一款红队后渗透平台工具 无形,无界,无双。
Oktos 是一款红队后渗透平台,作为 XRED.TEAM 的一部分。它采用了模块化设计,支持 BOF 动态加载、多信道异步通信与内存免杀,内置的 AI 助手可辅助编排或自动执行后渗透任务,为红队提供隐蔽、高效、智能的作战能力。 本项目是完全 Vibe Cod


最近发布