【勒索预警】某ERP曝0day漏洞致Weax勒索病毒在国内爆发,波及资产近4万台(合并修订版)
写在前面 先向各位读者说明一件事:上周,我们先后发布了两篇关于某国产 ERP 系统漏洞的分析文章。发布后,出于内容严谨性与合规表达的考虑,我们主动对文章做了下架处理,并就相关内容与相关方完成了沟通。目前问题已妥善处理,现将两篇文章合并修订后重新发布:漏洞结论与防护建议保持不变,部分内容做了进一步脱敏

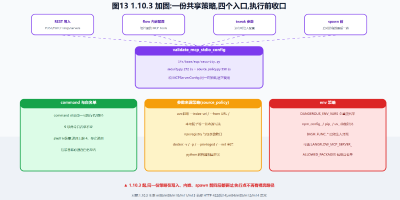
命令跑出了白名单:Langflow MCP stdio 任意命令执行补丁绕过与 root 提权实战
命令跑出了白名单:Langflow MCP stdio 任意命令执行补丁绕过与 root 提权实战 太长不看 Langflow 的 MCP stdio 配置里,命令字段由用户提供,执行发生在服务器端。默认配置LA

Barracuda ESG 未认证 Remote Root RCE 链CVE-2026-116606 /111560
什么是梭鱼,为什么?我们必须吗? Barracuda的电子邮件安全网关解决方案(ESG)备受喜爱,原因有几个: 对许多人来说,它是放置在组织邮件前的设备,决定哪些邮件是垃圾邮件,哪些携带恶意软件,
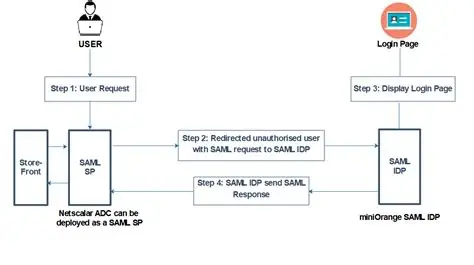
CVE-2026-19490 — NetScaler ADC/Gateway SAML 认证绕过
Citrix NetScaler ADC / NetScaler Gateway 上的未认证会话伪造,通过 SAML HTTP-Redirect 绑定处理程序。CVSS 4.0 9.3,CWE-288。 公告CTX696939(2026-08-19),没有任何变通方法。原始报告的署名如下 对萨马斯·

GitLab CVE-2026-85706路径穿越漏洞,未认证读取任意文件
摘要 GitLab 在 2026-09-10 的例行补丁中修复了 CVE-2026-85706,GitLab 作为 CNA 给了它 CVSS 3.1 满分 10.0。漏洞在 repository commits API,未认证攻击者可以读取 GitLab 服务器上的任意文件。 但真正值得记录的,是它
OmniRoute CVE-2026-88062 一次自洽校验、两份矛盾的版本元数据
覆盖范围:CVE-2026-88062(GHSA-hf57-cqmx-p4gr / GHSA-jphr-2gw7-xrwp) 三道防线,零个边界 摘要 OmniRoute 的 POST /api/acp/agents 允许注册自定义 ACP agent,并接受请求方提供的 binary 与 vers

JumpServer Access Key越权泄露漏洞
攻击者可利用该漏洞,通过附加_rel=not 查询参数越权读取所有用户的 AccessKey Secret 和 TempToken 明文,进而在开启 AUTH_TEMP_TOKEN 的环境中直接以管理员身份登录,完成权限接管。
CVE-2026-62379/57141OpenAM 与 PraisonAI 两条未认证 RCE 的同一个错误
摘要 同一天被推送到同一个渠道的两条漏洞,一条在 Java 的身份管理底座里,一条在 TypeScript 的 AI Agent 框架里,语言不同、生态不同、CVSS 相同(9.8),但它们的成因是同一个: 危险操作(反射实例化 / 代码执行)发生在一个本该由安全检查守卫的位置,而那个安全检查被放在

RouterOSSSH公钥认证绕过漏洞CVE-2026-67276
一次典型的"匹配与验签信任错位"——比对凭据时漏掉一个字段,验签时又信任了攻击者提供的输入。两个疏漏叠加,让攻击者在只掌握公钥的情况下冒充任意用户登录路由器。 漏洞描述

漏洞
未读
Nacos 3.x 鉴权作用域错配 未授权接管漏洞分析
Nacos 3.x 鉴权作用域错配漏洞分析 未授权创建管理员账户 完全接管服务端 漏洞描述 Nacos 是阿里巴巴开源的服务注册与配置中心,广泛用于微服务架构。CVE 暂未分配的该漏洞影响 Nacos 3.0.0 ~ 3.2.3:用户、角色、权限三个管理接口落在了一个默认不鉴权的作用域里。 远程未认
漏洞
未读
RCE PoC CVSS 9.8公开 CVE-2026-57827
漏洞描述 Joomla 组件 RSFiles! (com_rsfiles) 是一款流行的文件管理和下载扩展,广泛用于 Joomla 网站的文件管理与分发。在 1.17.12 之前的版本中,存在严重的未授权任意文件上传漏洞。 根本原因是 RSFiles! 的上传逻辑采用了“分离控制器”设计:上传流程被
漏洞
未读
Redis CVE-2026-81934 深度分析
前言 2026 年 8 月 27 日,CVE-2026-81934 的公开记录落地。它描述的是 Redis 里一个释放后使用(Use After Free, UAF)漏洞,位置在 src/tls.c 的 tlsProcessPendingData() 函数,影响所有编译并启用了 TLS 支持的 Re
漏洞
未读
Windows http.sys CVE-2026-62735 提权链拆解
前言 2026 年柏林的 Pwn2Own 赛场上,韩国研究员 Siyeon Wi 演示了一条 Windows 内核提权链。三个月后的 8 月 11 日,微软在月度安全更新中把它收编为 CVE-2026-62735。又过了大约两周,一份能在 Windows 11 25H2 上稳定跑到 SYSTEM s

漏洞
未读
Linux SCTP CVE-2026-52924 深度分析
2026 年 6 月,Linux 内核合入了一个只有一行的补丁。它修掉的问题,躺在 SCTP 协议栈里将近九年。 补丁本身平淡无奇,把一条"重传"命令换成一条"清空"命令。但它背后是一个典型的生命周期错误:内核在某条状态回滚路径上释放了一块内存,却忘了通知那个还指着它的调度器缓存指针。等到调度器下次


最近发布