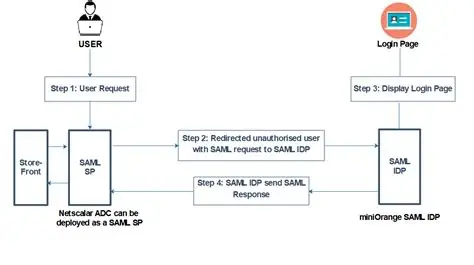
CVE-2026-19490 — NetScaler ADC/Gateway SAML 认证绕过
Citrix NetScaler ADC / NetScaler Gateway 上的未认证会话伪造,通过 SAML HTTP-Redirect 绑定处理程序。CVSS 4.0 9.3,CWE-288。 公告CTX696939(2026-08-19),没有任何变通方法。原始报告的署名如下 对萨马斯·

网络安全
未读
vCenter满分漏洞CVE-2026-59310遭APT利用:47国361台主机沦陷,勒索软件尾随而至
又一个满分漏洞,敲在数据中心最要害的位置 2026 年 8 月,美国网络安全与基础设施安全局(CISA)把四个漏洞同时列入了「已知被利用漏洞」(KEV)目录,措辞一致:正在被积极利用。其中最刺眼的,是 VMware vCenter 身上的 CVE-2026-59310——一个评级 CVSS 9.8

GitLab CVE-2026-85706路径穿越漏洞,未认证读取任意文件
摘要 GitLab 在 2026-09-10 的例行补丁中修复了 CVE-2026-85706,GitLab 作为 CNA 给了它 CVSS 3.1 满分 10.0。漏洞在 repository commits API,未认证攻击者可以读取 GitLab 服务器上的任意文件。 但真正值得记录的,是它
OmniRoute CVE-2026-88062 一次自洽校验、两份矛盾的版本元数据
覆盖范围:CVE-2026-88062(GHSA-hf57-cqmx-p4gr / GHSA-jphr-2gw7-xrwp) 三道防线,零个边界 摘要 OmniRoute 的 POST /api/acp/agents 允许注册自定义 ACP agent,并接受请求方提供的 binary 与 vers

JumpServer Access Key越权泄露漏洞
攻击者可利用该漏洞,通过附加_rel=not 查询参数越权读取所有用户的 AccessKey Secret 和 TempToken 明文,进而在开启 AUTH_TEMP_TOKEN 的环境中直接以管理员身份登录,完成权限接管。
CVE-2026-62379/57141OpenAM 与 PraisonAI 两条未认证 RCE 的同一个错误
摘要 同一天被推送到同一个渠道的两条漏洞,一条在 Java 的身份管理底座里,一条在 TypeScript 的 AI Agent 框架里,语言不同、生态不同、CVSS 相同(9.8),但它们的成因是同一个: 危险操作(反射实例化 / 代码执行)发生在一个本该由安全检查守卫的位置,而那个安全检查被放在

漏洞
未读
Nacos 3.x 鉴权作用域错配 未授权接管漏洞分析
Nacos 3.x 鉴权作用域错配漏洞分析 未授权创建管理员账户 完全接管服务端 漏洞描述 Nacos 是阿里巴巴开源的服务注册与配置中心,广泛用于微服务架构。CVE 暂未分配的该漏洞影响 Nacos 3.0.0 ~ 3.2.3:用户、角色、权限三个管理接口落在了一个默认不鉴权的作用域里。 远程未认

网络安全
未读
高校学术圈如何防简历钓鱼:VShell 无文件 RAT IOC 与检测
前言 2026 年 8 月 27 日,安全研究员 Himanshu Anand 发了一篇威胁情报,讲的是一套以伪造学术简历为饵的链式攻击:一个伪装成简历的 ZIP/EXE,被双击后后台依次加载 Go loader、SNOWLIGHT、VShell RAT,全程无文件落地,取交互式远程控制。本文基于其

网络安全
未读
新免杀技术 进程参数投毒详细讲解及源项目免杀处理
免责声明 本文所涉及的技术、思路和工具仅用于安全测试和防御研究,严禁将其用于非法入侵或其它攻击他人系统以及盈利等目的,一切后果由操作者自行承担。 一、前言 Windows 新型进程注入技术曝光,四大主流 EDR 均被绕过 新型 Windows 进程注入技术的实现思路 二、源项目免杀处理


网络安全
未读
无需密码!木马直接窃取AI会话,企业对话记录大规模泄露
8月30日,不少Claude用户收到一封来自Anthropic的官方风险邮件。邮件说:你的账号可能被信息窃取木马盯上了。紧接着账号被强制全部登出,保存的支付方式也被平台直接删除。 很多人一脸懵,以为Claude系统出事了。 不是系统出事。是你电脑中了木马,会话Cookie被偷了。 发生了什么 The

网络安全
未读
Chainlit MCP 爆出 9.8 分 RCE:白名单只校验命令名,为什么仍会失守?
CVE-2026-45018 是 Chainlit Python 框架中的一个关键非认证远程代码执行(RCE)漏洞。当启用模型上下文协议(MCP)功能时,攻击者可以通过端点注入任意操作系统命令。现成可用的概念验证已公开。然而,自 2.7.0 版本起,Chainlit 部署默认禁用了 MCP 功能,造

网络安全
未读
Lockbit勒索软件犯罪团伙逐渐崩溃,Qilin 掌控局面
Qilin 如何趁乱统治勒索软件江湖 Qilin泄露站点 2024-2025 年间,RansomHub、LockBit、Everest、

网络安全
未读
FBI关于杀猪盘加密货币投资诈骗的紧急报告
2025年5月29日,美国联邦调查局(FBI)网络犯罪部门发布了一份标有“TLP:CLEAR”的FLASH报告(编号20250529-001),旨在向网络安全专业人员和系统管理员提供有关菲律宾公司Funnull Technology Inc.(以下简称Funnull)参与加密货币投资诈骗(CIF,俗


最近发布