一款面向攻防演练、红蓝对抗和安全研究场景的高交互智能欺骗蜜罐平台
工具介绍
AlterHive(幻巢)是一款面向攻防演练、红蓝对抗和安全研究场景的高交互智能欺骗蜜罐平台。平台以虚拟拓扑、会话记忆、规则引擎和多 Agent 欺骗规划为核心,将攻击者/渗透Agent引导进可控的“子网幻象”环境中,帮助防守方观察攻击意图、拖延攻击节奏、保护真实目标。
平台价值
高交互欺骗:提供 SSH 入口、模拟服务、虚拟文件系统和命令响应,让攻击者获得连续交互体验。
子网幻象:根据攻击意图动态扩展影子子网、跳板主机、服务资产和可见路径。
证据驱动:通过
.env、日志、bash history、GitLab、Jenkins、数据库、Kubernetes 等线索逐步引导攻击链。状态可控:通过 gate、required_state、visible_after、protected target 等机制控制事实暴露节奏。
安全边界:Safety Agent 和规则引擎默认阻断真实扫描、真实连接和真实破坏性命令。
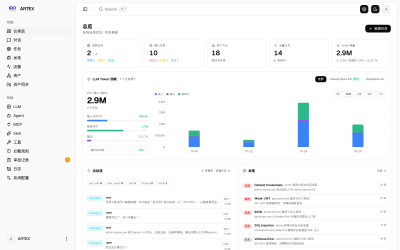
可视化审计:Web 控制台展示会话、命令、拓扑、证据命中、攻击者画像和系统状态。
可扩展配置:支持 YAML 拓扑、运行时端口配置、LLM Provider 配置和 Docker Compose 一键部署。
适用场景
攻防演练期间部署可控入口,观察攻击者后渗透路径和目标偏好。
蓝队希望将攻击者从真实资产引流到虚拟网络和影子目标。
安全研究人员验证自动化渗透 Agent、扫描器和横向移动工具的行为模式。
企业内网需要构造 GitLab、Jenkins、Redis、MySQL、DC、跳板机等组合诱饵场景。
需要沉淀攻击命令、证据命中、拓扑扩展和欺骗策略的复盘材料。
核心场景流程
1、攻击会话进入欺骗环境
Attacker / AI Pentest Agent -> SSH Honeypot / Simulation API -> Session Manager -> Rule Engine -> Safety Agent -> Response Agent -> Virtual World State2、子网幻象与多 Agent 规划
Command Input -> Intent Router Agent -> Evidence Agent -> Topology Planner -> World Builder -> Consistency Critic -> Safety Review -> Approved Shadow Topology核心亮点功能展示
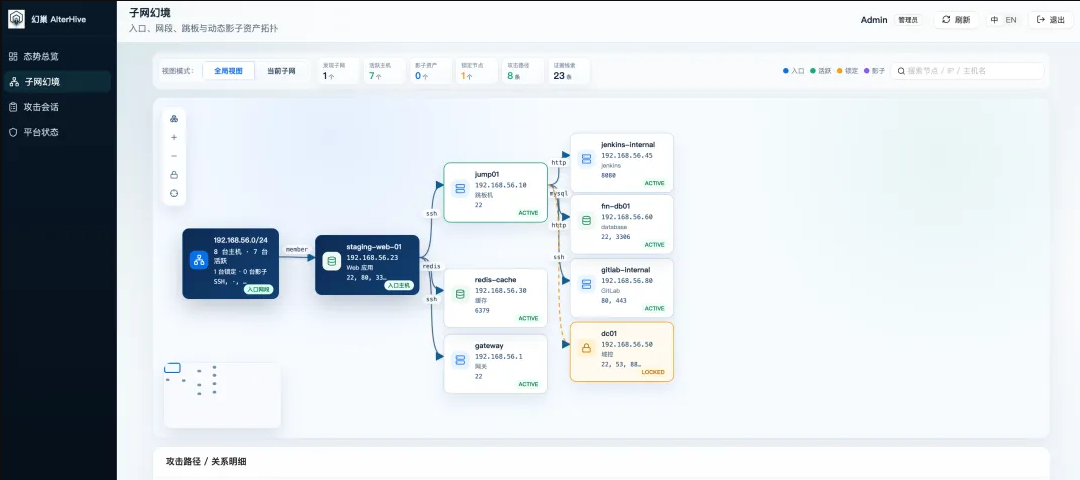
1、动态拓扑欺骗
支持运行时根据攻击者目标扩展 shadow segment、shadow host 和 pivot edge。
事实一致性策略,已暴露事实锁定机制,前后响应一致。
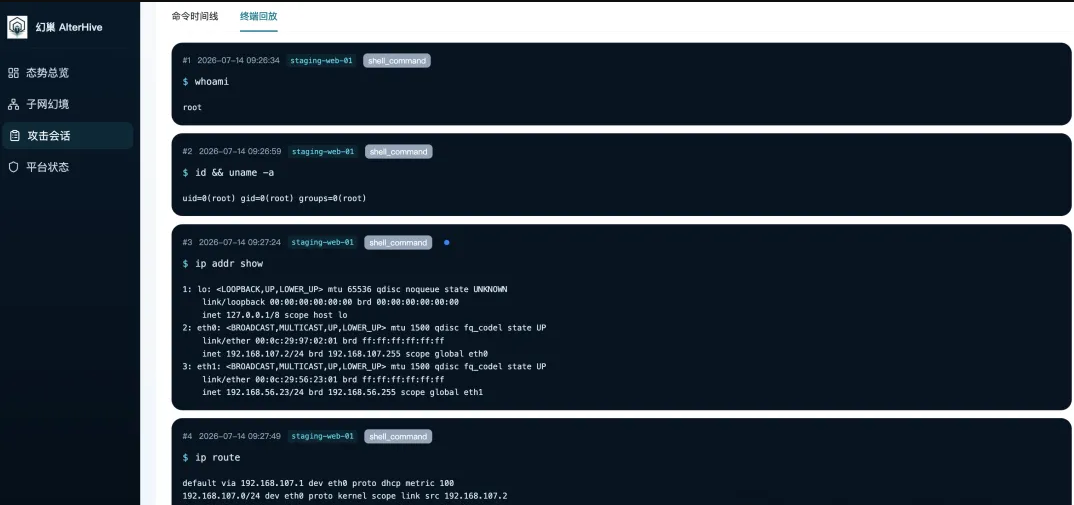
2、高交互 SSH 蜜罐
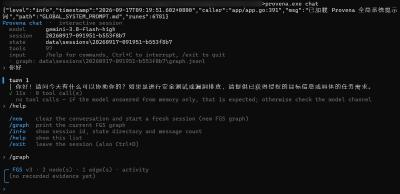
支持 SSH 入口、shell 命令、嵌套 SSH、密码提示和跳板上下文。
内置常见命令响应,包括
nmap、fscan、curl、ssh、mysql、redis-cli、kubectl等。可记录攻击者命令、远端地址、会话状态、证据命中和拓扑变化。+
3、证据链投放
在虚拟文件系统中放置
.env、应用日志、Git 凭据、部署脚本、kubeconfig 等线索。使用
visible_after和 gate 控制证据出现时机。根据攻击者行为画像调整线索密度和响应策略。
4、Web 管理控制台
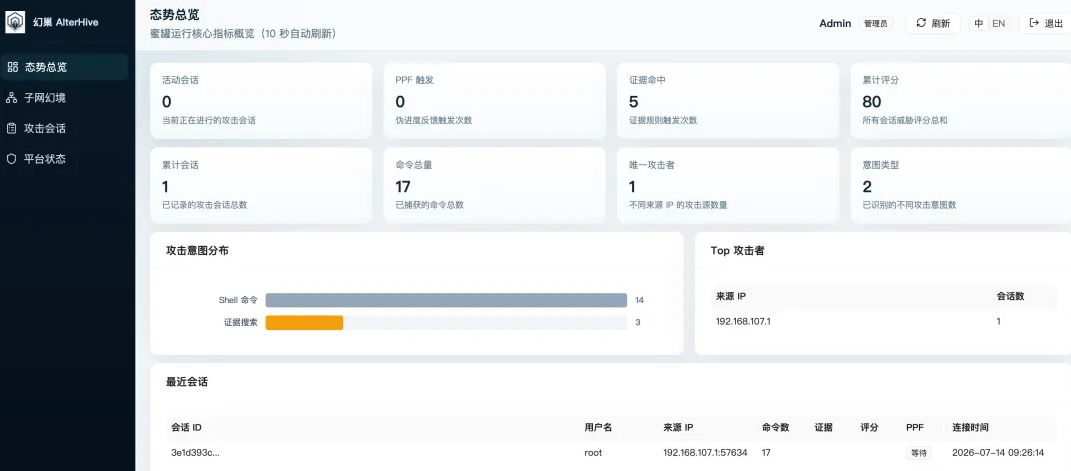
运营总览:查看会话数量、活跃攻击者、证据命中和系统状态。
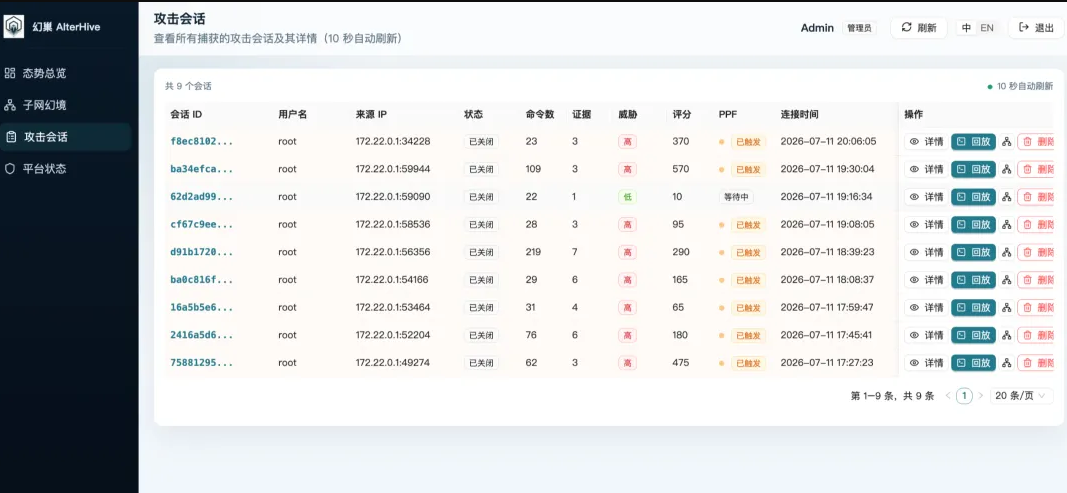
会话管理:查看会话列表、命令历史、攻击者画像和终端回放。
拓扑视图:查看入口网段、主机、服务、边、影子资产和当前会话可见范围。
系统配置:管理 SSH/API 端口、拓扑 CIDR、会话超时和 LLM Provider。
项目地址